

Một hệ thống lõi vẫn có thể vận hành bình thường ngay cả khi những giả định về bảo mật đứng sau nó không còn phù hợp. Khi doanh nghiệp đưa vào sử dụng dịch vụ cloud, truy cập từ xa, API và các nền tảng của bên thứ ba, hiện đại hóa không còn là quyết định thuần túy ở tầng ứng dụng. Đó còn là câu hỏi liệu hệ thống có còn được bảo vệ hiệu quả trong môi trường vận hành hiện tại hay không.
Giả định về bảo mật thay đổi theo thời gian
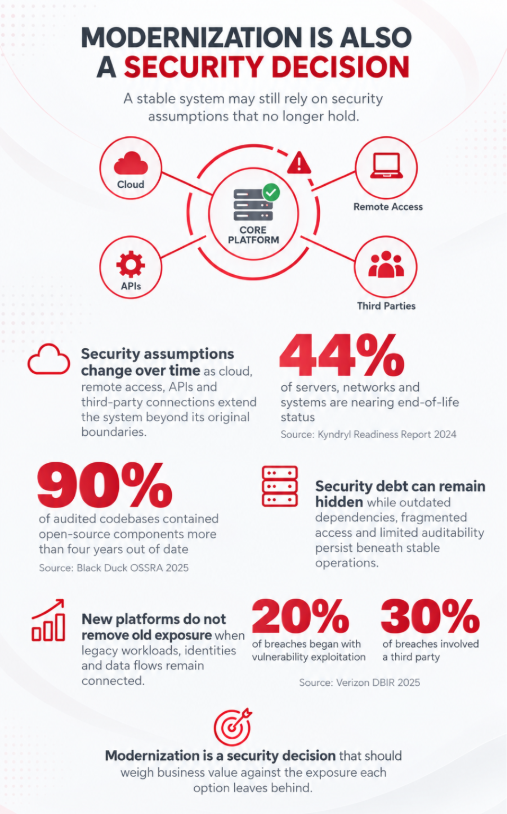
Nhiều hệ thống doanh nghiệp lâu năm được thiết kế cho một môi trường khép kín, với người dùng nằm trong mạng nội bộ và tương đối ít kết nối ra bên ngoài. Ranh giới đó nay đã mở rộng sang thiết bị di động, khối lượng công việc trên cloud, đối tác
và các đội ngũ phân tán. Vì vậy, những biện pháp kiểm soát dựa trên vị trí mạng hoặc niềm tin nội bộ mặc định có thể không còn hiệu quả như trước.
44% máy chủ, mạng và hệ thống đang tiến gần đến cuối vòng đời sử dụng.
Nguồn: 2024 Kyndryl Readiness Report, dựa trên ý kiến của 3.200 lãnh đạo doanh nghiệp và công nghệ tại 18 quốc gia.
Nợ bảo mật có thể tồn tại âm thầm
Nợ chức năng thường tạo ra những triệu chứng dễ thấy như lỗi lặp lại, hiệu năng suy giảm hoặc chi phí bảo trì tăng lên. Nợ bảo mật khó phát hiện hơn, bởi các biện pháp kiểm soát đã lỗi thời vẫn có thể tiếp tục hoạt động mà không ảnh hưởng đến dịch vụ hằng ngày.
Ở những nền tảng lâu năm, khoản nợ này thường bộc lộ qua phương thức xác thực cũ, các ngoại lệ truy cập tích tụ theo thời gian, thành phần phụ thuộc không còn được hỗ trợ, mã hóa thiếu nhất quán và nhật ký kiểm toán không đầy đủ. Khoảng trống đó có khi chỉ lộ ra trong một đợt kiểm toán, một lần tích hợp mới hoặc một sự cố bảo mật.
Nền tảng mới không xóa bỏ rủi ro cũ
Đầu tư vào một nền tảng mới không tự động loại bỏ những rủi ro gắn với nền tảng cũ. Các quy trình thiết yếu, dữ liệu lịch sử và những tích hợp phức tạp có thể khiến hệ thống cũ chưa thể ngừng vận hành. Vấn đề tương tự thường xuất hiện sau một thương vụ mua lại, khi nhiều nền tảng buộc phải cùng hoạt động lâu hơn dự kiến.
Sự tồn tại song song này làm tăng số lượng danh tính, giao diện, luồng dữ liệu và mô hình truy cập mà tổ chức phải bảo vệ. Rủi ro chỉ giảm khi khối lượng công việc và biện pháp kiểm soát được dịch chuyển, tích hợp hoặc gỡ bỏ. Nếu năng lực triển khai không theo kịp tốc độ đầu tư, một kiến trúc chuyển tiếp tạm thời có thể trở thành nguồn rủi ro thường trực.
Hiện đại hóa là một quyết định về bảo mật
Kiến trúc ứng dụng và kiến trúc bảo mật cần được đánh giá trong cùng một quyết định hiện đại hóa. Việc rà soát cần làm rõ quy trình nghiệp vụ nào vẫn giữ vai trò trọng yếu, thành phần phụ thuộc nào bắt buộc phải giữ lại, danh tính và dữ liệu luân chuyển ra sao trong toàn bộ môi trường, và mỗi phương án còn để lại nguy cơ bảo mật nào.
Không phải hệ thống lâu năm nào cũng cần thay thế. Một số biện pháp kiểm soát có thể được củng cố mà không cần thay đổi lớn về kiến trúc. Một số hệ thống khác lại cần hiện đại hóa, dịch chuyển hoặc ngừng sử dụng, vì mô hình bảo mật nền tảng không còn phù hợp với cách doanh nghiệp vận hành.
Rikkeisoft Smart Modernization giúp các tổ chức đánh giá những ràng buộc về ứng dụng, thành phần phụ thuộc và bảo mật trong một lộ trình thống nhất, từ đó đưa ra quyết định có cơ sở về việc nên giữ lại, hiện đại hóa, dịch chuyển hay ngừng sử dụng.
Nguồn: