

基幹システムは、その背後にあるセキュリティ上の前提がすでに実情に合わなくなっていても、問題なく稼働し続けることがあります。企業がクラウドサービス、リモートアクセス、API、サードパーティ製プラットフォームを取り入れるにつれ、モダナイゼーションは単なるアプリケーション上の判断にとどまらなくなります。現在の運用環境において、そのシステムを今も守り切れるのかという問題でもあるのです。
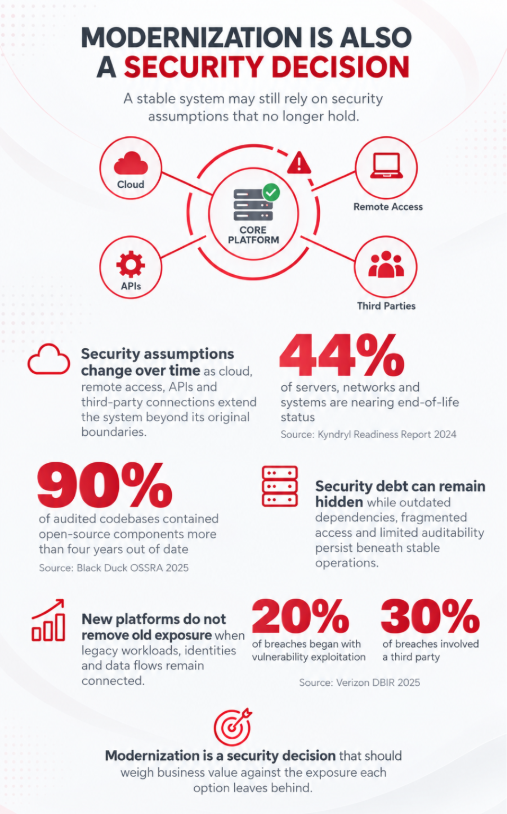
時とともに変化するセキュリティの前提
成熟した企業システムの多くは、利用者が社内ネットワークの内側におり、外部との接続も比較的少ない閉じた環境を前提に設計されていました。その境界は現在、モバイル端末、クラウドワークロード、パートナー
そして分散したチームにまで広がっています。そのため、ネットワーク上の所在や暗黙の内部信頼に基づく制御は、かつてほどの効果を発揮しなくなっている可能性があります。
サーバー、ネットワーク、システムの44%が保守終了(EOL)の時期に近づいている。
出典:2024 Kyndryl Readiness Report(18か国の企業・技術リーダー3,200名からの回答に基づく)
表面化しにくいセキュリティ負債
機能面の負債は、不具合の再発、性能の低下、保守工数の増加といった目に見える形で現れがちです。一方セキュリティ負債は、古い制御が日々のサービスに影響を与えないまま動き続けるため、発見がはるかに困難です。
成熟したプラットフォームでは、この負債は古い認証方式、積み重なったアクセス例外、サポートが終了した依存関係、一貫性を欠いた暗号化、不完全な監査証跡といった形で現れることが少なくありません。その差は、監査や新たな連携、あるいはセキュリティインシデントの場面で初めて明らかになることもあります。
新プラットフォーム導入でも残る既存リスク
新しいプラットフォームへ投資しても、旧来のプラットフォームに伴うリスクが自動的になくなるわけではありません。不可欠な業務プロセス、過去のデータ、複雑な連携が障壁となり、レガシーシステムを停止できない場合があります。買収の後にも同じ問題がしばしば生じ、複数のプラットフォームを想定より長く併用せざるを得なくなります。
この併存により、組織が守るべきID、インターフェース、データフロー、アクセスモデルの数は増えていきます。リスクが実際に下がるのは、ワークロードと制御を移行・統合・廃止したときだけです。実行能力が投資の速度に追いつかなければ、一時的なはずの移行アーキテクチャが恒久的なリスク要因になりかねません。
モダナイゼーションはセキュリティの意思決定
アプリケーションアーキテクチャとセキュリティアーキテクチャは、同一のモダナイゼーション判断の一部として評価すべきです。この検討では、どの業務プロセスが引き続き重要か、どの依存関係を残さなければならないか、IDとデータが環境全体をどう流れるか、そして各案にどのようなセキュリティ上のリスクが残るかを見極める必要があります。
成熟したシステムのすべてを置き換える必要はありません。大がかりなアーキテクチャ変更を伴わずに制御を強化できる場合もあります。一方で、土台となるセキュリティモデルが事業の実態に合わなくなり、モダナイゼーション、移行、あるいは廃止が必要になるシステムもあります。
Rikkeisoft Smart Modernizationは、アプリケーション、依存関係、セキュリティの制約を一貫したロードマップの中で評価し、何を残し、何を刷新・移行・廃止するかという判断を支援します。
出典: