

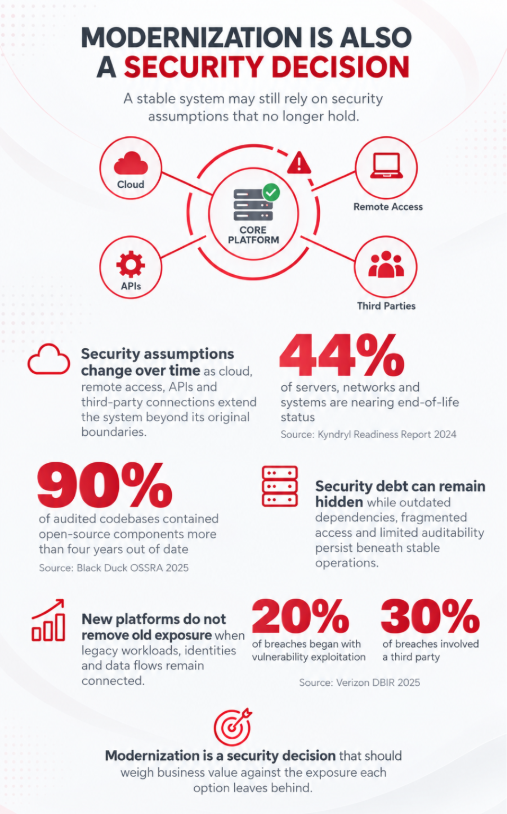
핵심 시스템은 그 이면의 보안 전제가 더 이상 적절하지 않은 상황에서도 정상적으로 운영될 수 있습니다. 기업이 클라우드 서비스, 원격 접속, API, 서드파티 플랫폼을 도입함에 따라 현대화는 애플리케이션 차원의 결정에 그치지 않습니다. 현재의 운영 환경에서 해당 시스템을 여전히 방어할 수 있는지에 대한 문제이기도 합니다.
시간이 지나며 달라지는 보안 전제
성숙한 엔터프라이즈 시스템의 상당수는 사용자가 사내 네트워크 안에 있고 외부 연결이 비교적 적은 폐쇄적 환경을 전제로 설계되었습니다. 그 경계는 이후 모바일 기기, 클라우드 워크로드, 파트너
그리고 분산된 조직으로까지 확장되었습니다. 따라서 네트워크 위치나 암묵적인 내부 신뢰에 기반한 통제는 과거만큼 효과적이지 않을 수 있습니다.
서버, 네트워크, 시스템의 44%가 수명 종료(EOL) 시점에 근접해 있습니다.
출처: 2024 Kyndryl Readiness Report, 18개국 3,200명의 비즈니스 및 기술 리더 응답을 바탕으로 작성되었습니다.
겉으로 드러나지 않는 보안 부채
기능 부채는 반복되는 결함, 성능 저하, 유지보수 공수 증가처럼 눈에 보이는 증상으로 나타나는 경향이 있습니다. 반면 보안 부채는 노후화된 통제가 일상적인 서비스에 영향을 주지 않은 채 계속 동작할 수 있어 탐지하기가 더 어렵습니다.
성숙한 플랫폼에서 이러한 부채는 오래된 인증 방식, 누적된 접근 예외, 지원이 종료된 의존성, 일관되지 않은 암호화, 불완전한 감사 추적의 형태로 드러나는 경우가 많습니다. 이 격차는 감사나 신규 연동, 또는 보안 사고가 발생한 시점에야 비로소 확인되기도 합니다.
새 플랫폼으로도 사라지지 않는 기존 노출 위험
새로운 플랫폼에 투자한다고 해서 기존 플랫폼에 수반된 위험이 자동으로 제거되지는 않습니다. 필수 업무 프로세스, 과거 데이터, 복잡한 연동 때문에 레거시 시스템을 폐기하지 못하는 경우가 있습니다. 인수 이후에도 같은 문제가 자주 발생하며, 여러 플랫폼을 계획보다 오래 함께 운영해야 합니다.
이러한 공존은 조직이 보호해야 할 아이덴티티, 인터페이스, 데이터 흐름, 접근 모델의 수를 늘립니다. 위험은 워크로드와 통제를 이전하거나 통합하거나 폐기했을 때에만 줄어듭니다. 실행 역량이 투자 속도를 따라가지 못하면 한시적이어야 할 전환 아키텍처가 영구적인 위험 요인으로 남을 수 있습니다.
보안 의사결정으로서의 현대화
애플리케이션 아키텍처와 보안 아키텍처는 동일한 현대화 의사결정의 일부로 평가되어야 합니다. 이 검토에서는 어떤 업무 프로세스가 여전히 핵심인지, 어떤 의존성을 유지해야 하는지, 아이덴티티와 데이터가 환경 전반에서 어떻게 이동하는지, 그리고 각 선택지에 어떤 보안 노출 위험이 남는지를 따져야 합니다.
성숙한 시스템을 모두 교체해야 하는 것은 아닙니다. 대규모 아키텍처 변경 없이 통제를 강화할 수 있는 경우도 있습니다. 반면 기반이 되는 보안 모델이 더 이상 사업 운영 방식에 맞지 않아 현대화나 이전, 폐기가 필요한 시스템도 있습니다.
Rikkeisoft Smart Modernization은 애플리케이션, 의존성, 보안 제약을 하나의 통합된 로드맵 안에서 평가하여 무엇을 유지하고 무엇을 현대화·이전·폐기할지에 대한 근거 있는 의사결정을 지원합니다.
출처: