

ระบบหลักขององค์กรยังคงทำงานได้ตามปกติ แม้ว่าสมมติฐานด้านความปลอดภัยที่อยู่เบื้องหลังระบบนั้นจะไม่เหมาะสมอีกต่อไปแล้วก็ตาม เมื่อองค์กรเริ่มใช้บริการคลาวด์ การเข้าถึงจากระยะไกล API และแพลตฟอร์มของผู้ให้บริการภายนอก การปรับปรุงระบบให้ทันสมัยจึงไม่ใช่เพียงการตัดสินใจในระดับแอปพลิเคชันเท่านั้น แต่ยังเป็นคำถามว่าระบบนั้นยังป้องกันได้อยู่หรือไม่ภายใต้สภาพแวดล้อมการทำงานในปัจจุบัน
สมมติฐานด้านความปลอดภัยเปลี่ยนแปลงไปตามเวลา
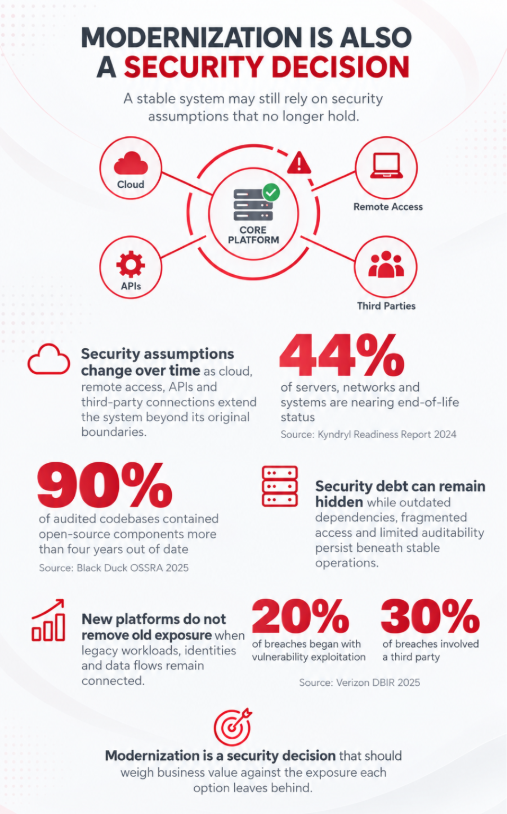
ระบบองค์กรที่ใช้งานมานานจำนวนมากถูกออกแบบมาสำหรับสภาพแวดล้อมแบบปิด โดยผู้ใช้งานอยู่ภายในเครือข่ายขององค์กรและมีการเชื่อมต่อจากภายนอกค่อนข้างน้อย ขอบเขตดังกล่าวได้ขยายออกไปครอบคลุมอุปกรณ์พกพา เวิร์กโหลดบนคลาวด์ พันธมิตร
และทีมงานที่กระจายอยู่หลายพื้นที่ มาตรการควบคุมที่อ้างอิงตำแหน่งในเครือข่ายหรือความไว้วางใจภายในโดยปริยายจึงอาจมีประสิทธิภาพน้อยลงกว่าเดิม
44% ของเซิร์ฟเวอร์ เครือข่าย และระบบต่าง ๆ กำลังใกล้สิ้นสุดอายุการใช้งาน
ที่มา: 2024 Kyndryl Readiness Report จากความเห็นของผู้บริหารด้านธุรกิจและเทคโนโลยี 3,200 คนใน 18 ประเทศ
หนี้ด้านความปลอดภัยที่อาจซ่อนอยู่
หนี้ด้านฟังก์ชันมักแสดงอาการที่มองเห็นได้ เช่น ข้อบกพร่องที่เกิดซ้ำ ประสิทธิภาพที่ลดลง หรือภาระการบำรุงรักษาที่เพิ่มขึ้น ส่วนหนี้ด้านความปลอดภัยตรวจพบได้ยากกว่า เพราะมาตรการควบคุมที่ล้าสมัยยังคงทำงานต่อไปได้โดยไม่กระทบบริการในแต่ละวัน
ในแพลตฟอร์มที่ใช้งานมานาน หนี้นี้มักปรากฏผ่านวิธีการยืนยันตัวตนแบบเก่า ข้อยกเว้นด้านสิทธิ์การเข้าถึงที่สะสมมา ส่วนประกอบที่ไม่ได้รับการสนับสนุนแล้ว การเข้ารหัสที่ไม่สอดคล้องกัน และร่องรอยการตรวจสอบที่ไม่ครบถ้วน ช่องว่างนี้อาจปรากฏชัดก็ต่อเมื่อมีการตรวจสอบ การเชื่อมต่อระบบใหม่ หรือเหตุการณ์ด้านความปลอดภัย
ความเสี่ยงเดิมที่ยังคงอยู่แม้มีแพลตฟอร์มใหม่
การลงทุนในแพลตฟอร์มใหม่ไม่ได้ขจัดความเสี่ยงที่ผูกอยู่กับแพลตฟอร์มเดิมโดยอัตโนมัติ กระบวนการสำคัญ ข้อมูลในอดีต และการเชื่อมต่อที่ซับซ้อนอาจทำให้ยังไม่สามารถยกเลิกระบบเดิมได้ ปัญหาเดียวกันนี้มักเกิดขึ้นหลังการเข้าซื้อกิจการ เมื่อหลายแพลตฟอร์มต้องทำงานร่วมกันนานกว่าที่วางแผนไว้
การอยู่ร่วมกันเช่นนี้ทำให้จำนวนข้อมูลระบุตัวตน อินเทอร์เฟซ กระแสข้อมูล และรูปแบบการเข้าถึงที่องค์กรต้องดูแลเพิ่มขึ้น ความเสี่ยงจะลดลงก็ต่อเมื่อมีการย้าย รวม หรือยกเลิกเวิร์กโหลดและมาตรการควบคุมแล้วเท่านั้น หากขีดความสามารถในการดำเนินการตามไม่ทันเม็ดเงินลงทุน สถาปัตยกรรมช่วงเปลี่ยนผ่านที่ตั้งใจให้เป็นเพียงชั่วคราวอาจกลายเป็นแหล่งความเสี่ยงถาวร
การปรับปรุงระบบให้ทันสมัยคือการตัดสินใจด้านความปลอดภัย
สถาปัตยกรรมแอปพลิเคชันและสถาปัตยกรรมความปลอดภัยควรได้รับการประเมินเป็นส่วนหนึ่งของการตัดสินใจปรับปรุงระบบเดียวกัน การทบทวนควรพิจารณาว่ากระบวนการทางธุรกิจใดยังคงมีความสำคัญ ส่วนประกอบใดที่ต้องคงไว้ ข้อมูลระบุตัวตนและข้อมูลเคลื่อนย้ายอย่างไรในสภาพแวดล้อมโดยรวม และแต่ละทางเลือกยังเหลือความเสี่ยงด้านความปลอดภัยใดบ้าง
ไม่ใช่ทุกระบบที่ใช้งานมานานจะต้องถูกแทนที่ มาตรการควบคุมบางอย่างสามารถเสริมความแข็งแกร่งได้โดยไม่ต้องเปลี่ยนสถาปัตยกรรมครั้งใหญ่ ขณะที่บางระบบอาจต้องปรับปรุงให้ทันสมัย ย้ายระบบ หรือยกเลิกการใช้งาน เพราะแบบจำลองความปลอดภัยที่เป็นรากฐานไม่สอดคล้องกับวิธีดำเนินธุรกิจอีกต่อไป
Rikkeisoft Smart Modernization ช่วยให้องค์กรประเมินข้อจำกัดด้านแอปพลิเคชัน ส่วนประกอบที่เกี่ยวข้อง และความปลอดภัย ภายใต้แผนงานที่สอดประสานกัน เพื่อสนับสนุนการตัดสินใจอย่างมีข้อมูลว่าจะคงไว้ ปรับปรุงให้ทันสมัย ย้าย หรือยกเลิกสิ่งใด
ที่มา: